Qué es un agente de IA y en qué se diferencia de un prompt o un chatbot
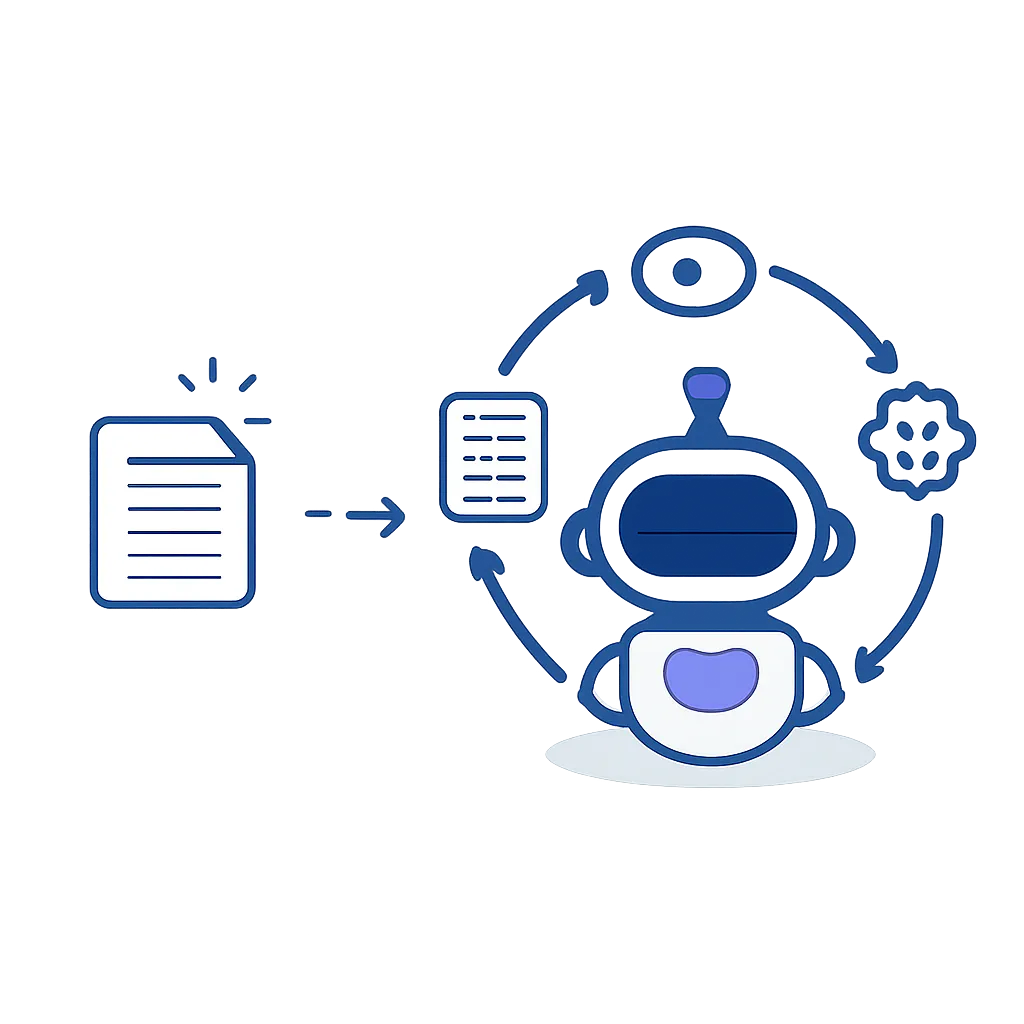
Un agente de IA es un sistema en el que un modelo de lenguaje decide por sí mismo, paso a paso, qué herramientas usar y qué hacer a continuación para cumplir un objetivo: actúa (lee un fichero, llama a una API, ejecuta un comando), observa el resultado y vuelve a decidir, en bucle, hasta que da la tarea por terminada, se queda sin margen o necesita a una persona. Un prompt es una sola petición al modelo, que devuelve una sola respuesta. Un chatbot encadena respuestas, pero quien decide el siguiente paso eres tú, mensaje a mensaje. En un agente, el siguiente paso lo decide el modelo.
La definición según quien construye agentes
No hay una definición normativa única, pero las guías técnicas de Anthropic, OpenAI y Google coinciden en lo esencial: un modelo que dirige la ejecución y herramientas para actuar sobre el entorno.
| Fuente | Qué es un agente | Matiz que aporta |
|---|---|---|
| Anthropic, Building effective agents | Sistemas en los que el LLM dirige dinámicamente su propio proceso y el uso de herramientas, manteniendo el control de cómo cumple la tarea. | Lo separa de los workflows, donde el LLM y las herramientas siguen rutas de código predefinidas. |
| OpenAI, A practical guide to building agents | Sistemas que completan tareas de forma independiente en tu nombre. Se componen de modelo, herramientas e instrucciones. | Excluye expresamente los chatbots simples, los LLM de un solo turno y los clasificadores: integran un LLM, pero no le dejan controlar la ejecución. |
| Google Cloud, What is an AI agent? | Sistemas de software que usan IA para perseguir objetivos y completar tareas en nombre del usuario, con razonamiento, planificación, memoria y cierto grado de autonomía. | Distingue agente, asistente y bot por su grado de autonomía: el asistente recomienda y el usuario decide; el agente decide y actúa. |
La frase más operativa es la de Anthropic: los agentes suelen ser, en la práctica, LLM que usan herramientas en un bucle guiado por lo que el entorno les devuelve. Todo lo demás (memoria, planificación, varios agentes coordinados) se construye encima de ese bucle.
Prompt, chatbot, workflow y agente: tabla comparativa
La diferencia no está en lo largo o sofisticado que sea el texto de instrucciones, sino en quién controla el flujo y si el sistema puede actuar fuera de la conversación.
| Prompt | Chatbot simple | Workflow con LLM | Agente | |
|---|---|---|---|---|
| Quién decide el siguiente paso | Nadie: hay un único paso | El usuario, en cada mensaje | El código que escribiste | El modelo, según lo que observa |
| Actúa sobre sistemas externos | No | No, o en consultas puntuales | Sí, en los pasos que fijaste | Sí, eligiendo herramienta y argumentos |
| Llamadas al modelo | Una | Una por mensaje | Las que marca el código | Variables, no se conocen de antemano |
| Cuándo termina | Al responder | Cuando el usuario deja de escribir | Al acabar el último paso | Cuando el modelo da la tarea por cumplida, se alcanza un límite o pide ayuda |
| Ejemplo | "Explica este stack trace" | Asistente que responde dudas de una web | Clasificar un ticket y enrutarlo al equipo correcto | Ejecutar los tests, leer el fallo, corregir el código y volver a ejecutarlos |
Ojo con confundir producto y arquitectura: muchos asistentes de chat actuales incorporan herramientas y modos agénticos. Lo que convierte una interacción en agente no es la marca de la aplicación, sino que el modelo encadene acciones por su cuenta hasta cerrar la tarea.
Las cinco piezas de un agente de IA
1. Bucle percepción, razonamiento y acción
El agente observa el estado (la petición, el resultado de la última herramienta), razona qué hacer y actúa. El resultado de esa acción es la siguiente observación. Este patrón de intercalar razonamiento y acciones se formalizó en el artículo ReAct (Yao et al., 2022), y Google lo cita al describir las capacidades básicas de un agente: razonar y actuar. Anthropic insiste en lo mismo con otras palabras: en cada paso, el agente necesita obtener del entorno una verdad de referencia, como el resultado de una herramienta o de ejecutar código, para evaluar si avanza.
2. Herramientas
Sin herramientas, el modelo solo puede producir texto. Con ellas puede leer y escribir ficheros, ejecutar comandos, consultar bases de datos o navegar. La documentación de Claude Code lo resume así: las herramientas son lo que hace agéntico a Claude Code. Para conectar herramientas de forma estándar existe el Model Context Protocol (MCP), un estándar abierto para conectar aplicaciones de IA con sistemas externos que soportan clientes como Claude, ChatGPT, VS Code o Cursor.
3. Memoria
Hay dos niveles. La memoria de trabajo es el propio historial de la tarea: cada acción y cada resultado se añaden al contexto que ve el modelo en la siguiente vuelta. La memoria persistente sobrevive entre tareas y vive fuera del modelo, en ficheros o bases de datos. En Claude Code, por ejemplo, cada sesión empieza con la ventana de contexto vacía y lo que persiste son las instrucciones de CLAUDE.md y la auto memory que el propio agente va guardando (documentación oficial). Más detalle en memoria persistente en agentes de IA.
4. Autonomía acotada
Autonomía no significa ausencia de control. Los agentes reales trabajan con permisos: qué herramientas pueden usar sin preguntar y cuáles necesitan aprobación. Claude Code ofrece modos de permiso que van desde pedir confirmación antes de cada edición o comando hasta un modo de planificación que no toca el código, y permite interrumpir al agente en cualquier momento. Codex CLI, de OpenAI, también fija por sesión si puede modificar ficheros o ejecutar comandos (documentación de Codex CLI). La guía de OpenAI añade que, ante un fallo, un agente debe poder detenerse y devolver el control al usuario.
5. Criterio de parada
Un bucle sin salida no es un agente, es un gasto. La guía de OpenAI enumera las condiciones de salida habituales: una herramienta o salida estructurada que marca el resultado final, una respuesta del modelo sin llamadas a herramientas, un error o un número máximo de turnos. En el OpenAI Agents SDK ese límite es el parámetro max_turns, que lanza MaxTurnsExceeded al superarse. Anthropic recomienda lo mismo: condiciones de parada como un máximo de iteraciones y puntos de control donde el agente se detenga a pedir confirmación humana.
El mismo encargo, como prompt y como agente
Encargo: "los tests de pagos fallan, arréglalos".
Como prompt. Copias el error y el fichero que crees relevante, el modelo propone un cambio, tú lo aplicas, ejecutas los tests y, si siguen fallando, vuelves a empezar con más contexto. El modelo nunca ve el resultado de su propuesta salvo que tú se lo pegues.
Como agente. La documentación de Claude Code describe exactamente este caso: el agente ejecuta la batería de tests, lee la salida del error, busca los ficheros fuente relacionados, los lee, edita el código y vuelve a ejecutar los tests para verificar. Cada herramienta devuelve información que decide el paso siguiente. Tú puedes intervenir, pero no tienes que hacer de intermediario.
Escribir un prompt muy detallado con la lista de pasos ("1. lee el fichero, 2. ejecuta los tests…") no lo convierte en agente: si no hay un sistema que ejecute esas acciones y devuelva el resultado al modelo, sigue siendo texto que alguien tiene que llevar a cabo a mano.
Cómo es el bucle por dentro
Este pseudocódigo resume el patrón que implementan los SDK de agentes. No es ejecutable: llm, las herramientas y las funciones auxiliares son marcadores.
# Pseudocódigo: bucle mínimo de un agente con llamadas a herramientas
herramientas = {
    "ejecutar_tests": ejecutar_tests,
    "leer_fichero": leer_fichero,
    "editar_fichero": editar_fichero,
}
mensajes = [instrucciones_de_sistema, peticion("Haz que pasen los tests de pagos")]
MAX_TURNOS = 20  # criterio de parada duro

for turno in range(MAX_TURNOS):
    respuesta = llm(mensajes, herramientas=esquemas(herramientas))  # razonamiento
    mensajes.append(respuesta)

    if not respuesta.llamadas:  # el modelo responde sin pedir herramientas: tarea cerrada
        break

    for llamada in respuesta.llamadas:  # acción
        if necesita_aprobacion(llamada) and not humano_aprueba(llamada):
            resultado = "Acción rechazada por el usuario"
        else:
            resultado = herramientas[llamada.nombre](**llamada.argumentos)
        mensajes.append(resultado_herramienta(llamada.id, resultado))  # observación
else:
    escalar_a_humano("Límite de turnos alcanzado sin cerrar la tarea")
Comparado con un prompt, que sería una única llamada llm(mensajes), aparecen tres cosas nuevas: el bucle, la ejecución real de herramientas con su resultado de vuelta al contexto, y la salida controlada (por decisión del modelo, por límite o por intervención humana).
Ejemplos de agentes de IA en 2026
- Claude Code (Anthropic). Agente que trabaja sobre tu proyecto en terminal, IDE, escritorio o web. Su documentación describe el bucle en tres fases (reunir contexto, actuar y verificar resultados) y lo que llama harness: la capa alrededor del modelo que le da herramientas y gestiona el contexto.
- Codex CLI (OpenAI). Desde la terminal inspecciona ficheros, hace ediciones y ejecuta las herramientas instaladas en tu máquina, con permisos que defines por sesión.
- Claude Agent SDK. Librería en Python y TypeScript que expone las mismas herramientas, bucle y gestión de contexto que Claude Code para construir agentes propios.
- OpenAI Agents SDK. Su
Runnerllama al modelo, ejecuta las herramientas que pide, gestiona traspasos entre agentes y repite hasta obtener una salida final o agotarmax_turns. - Google Agent Development Kit (ADK). Define el agente (
LlmAgent) como una unidad de ejecución autónoma orientada a objetivos, y ofrece además flujos secuenciales, paralelos y en bucle para combinar partes deterministas con partes decididas por el modelo.
Si comparas herramientas de este tipo, el harness de Claude Code y Codex pesa tanto como el modelo que lleva dentro.
Cuándo no necesitas un agente
Tanto Anthropic como OpenAI recomiendan empezar por lo más simple. Anthropic aconseja optimizar primero llamadas únicas al modelo con recuperación de información y ejemplos en contexto, y subir a agentes solo cuando eso no basta, porque los sistemas agénticos cambian latencia y coste por mejor resultado. Su criterio para usarlos: problemas abiertos en los que es difícil o imposible prever cuántos pasos hacen falta. OpenAI apunta a casos con decisiones complejas, datos no estructurados o sistemas de reglas inmanejables.
- Prompt si la tarea cabe en una respuesta: resumir, traducir, explicar un error.
- Workflow si conoces los pasos de antemano: extraer datos de un documento, validarlos y guardarlos.
- Agente si el siguiente paso depende de lo que encuentres por el camino: depurar, investigar, migrar código con dependencias que no conoces.
Lo que cambia en producción
- Coste. Un prompt es una llamada; un agente hace tantas como necesite el bucle, así que el coste por tarea es variable. Conviene fijar límites de turnos y presupuesto (ver presupuesto para un coding agent).
- Seguridad. Un agente con acceso a terminal, ficheros o APIs puede ejecutar acciones con efectos reales, y lo que lee (una web, un issue, un fichero) puede contener instrucciones maliciosas. Anthropic recomienda probar en entornos aislados y con salvaguardas; más en defensa en capas contra prompt injection.
- Fiabilidad. Anthropic advierte de que la autonomía trae errores que se acumulan: una decisión equivocada al principio condiciona todas las siguientes. Por eso importa que el agente verifique contra el entorno (tests, salida de comandos) y no contra su propia opinión; ver criterios de verificación para agentes.
- Observabilidad. Para depurar un agente necesitas la traza completa: cada llamada al modelo, cada herramienta invocada, sus argumentos y su resultado, no solo la respuesta final.
Preguntas frecuentes
¿Un chatbot es un agente de IA?
Un chatbot simple no. La guía de OpenAI excluye expresamente los chatbots simples y los LLM de un solo turno porque no usan el modelo para controlar la ejecución de una tarea. Google hace una distinción parecida: el asistente responde y recomienda, pero decide el usuario; el agente decide y actúa con autonomía.
¿Un chatbot con RAG es un agente?
No por tener RAG. Anthropic considera la recuperación de información, las herramientas y la memoria piezas de un "LLM aumentado", el bloque básico sobre el que se construyen tanto workflows como agentes. Pasa a ser agente cuando el modelo decide en bucle qué buscar, si la información basta y qué hacer después, en lugar de seguir un paso fijo de "recuperar y responder".
¿Qué diferencia hay entre un agente y un workflow con IA?
Según Anthropic, en un workflow el LLM y las herramientas siguen rutas de código predefinidas (encadenar prompts, enrutar, paralelizar), mientras que en un agente el LLM decide dinámicamente su proceso y qué herramientas usar. Ambos son "sistemas agénticos"; el workflow es más predecible y el agente, más flexible.
¿Necesito un framework como LangChain o CrewAI para crear un agente?
No. Anthropic recomienda empezar usando directamente la API del modelo, porque muchos patrones se implementan en pocas líneas, y, si usas un framework, entender el código que hay debajo. Los SDK de los propios proveedores (Claude Agent SDK, OpenAI Agents SDK, Google ADK) ya resuelven el bucle, las herramientas y los límites de turnos.
¿Qué tiene que ver MCP con los agentes de IA?
MCP es un estándar abierto para conectar aplicaciones de IA con fuentes de datos, herramientas y flujos externos. No convierte nada en agente por sí mismo, pero le da a un agente una forma estándar de acceder a herramientas sin integrar cada una a mano.
¿Un agente de IA aprende de una tarea a otra?
Depende de cómo esté construido. En herramientas como Claude Code, cada sesión empieza con un contexto nuevo y lo que se conserva entre sesiones es memoria externa: los ficheros CLAUDE.md y la auto memory que el agente guarda mientras trabaja. Otra vía es reentrenar el modelo con las ejecuciones del propio agente, por ejemplo con aprendizaje por refuerzo, como propone el framework de investigación Agent Lightning.
Sigue leyendo
-
Trazas de Claude Code en Jaeger: dónde se va cada minuto
Monta Jaeger en local, activa las trazas beta de Claude Code y averigua si una sesión lenta se debe al modelo, a las herramientas o a que esperaba tu permiso.
-
Hooks fail-closed en Claude Code con onFailure block
Por defecto, un hook de Claude Code que se rompe deja pasar la acción. Cómo usar onFailure block, probarlo con un guard en Python y cuándo no conviene.
-
Structured outputs con Pydantic: qué impone Claude y qué no
Structured outputs de Claude en Python: qué restricciones Pydantic llegan a la gramática, cuáles se validan después y cómo manejar el fallo.